Ihre Daten bleiben in Ihrer Hand.
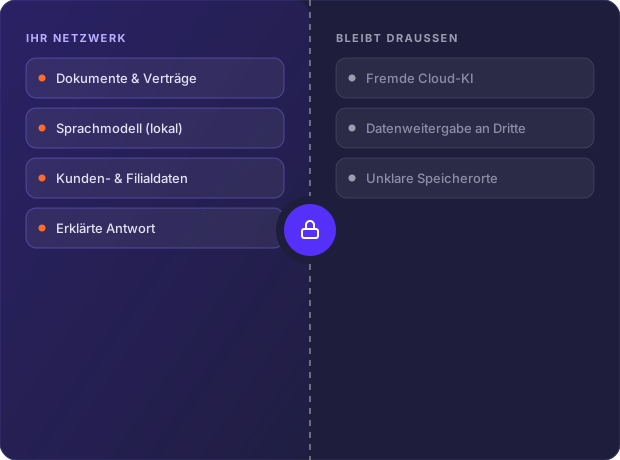
On-Premise, Private Cloud oder gehostet — Sie entscheiden. Für maximale Datenhoheit empfehlen wir den lokalen Betrieb.
„Deutscher Serverstandort“ heißt nicht automatisch: Ihre Daten bleiben bei Ihnen.
Viele Anbieter werben mit „Serverstandort Deutschland“ oder „DSGVO-konform“ — in der Praxis bedeutet das oft: Der Server steht in der EU, die eigentliche Sprachverarbeitung läuft aber trotzdem bei einem externen US-Anbieter, abgesichert über einen Auftragsverarbeitungsvertrag (AVV). Rechtlich zulässig, aber Ihre Anfragen verlassen trotzdem Ihr Haus.
Typisches „DSGVO-konform“
- Server in Deutschland/EU
- AVV mit externem KI-Anbieter nötig
- Anfragen verlassen das Unternehmen
CI4U On-Premise
- Läuft in Ihrem eigenen Netzwerk
- Ob ein AVV nötig ist, hängt von Ihrer Betriebsart ab
- Beim lokalen Betrieb bleiben Anfragen in Ihrem Netz
Gemäß der Orientierungshilfe der Datenschutzkonferenz (DSK) vom 06.05.2024 wird empfohlen, technisch geschlossene Systeme zu bevorzugen, da sie aus datenschutzrechtlicher Sicht vorteilhafter sind. Zudem stellen die Ergebnisse der Bitkom-Studie „Künstliche Intelligenz 2025″ fest, dass 48% der befragten deutschen Unternehmen den hohen Datenschutzanforderungen als eine zentrale Hürde beim KI-Einsatz gegenüberstehen.
Quellen: DSK-Orientierungshilfe „Künstliche Intelligenz und Datenschutz“, 06.05.2024 · Bitkom Research, „Künstliche Intelligenz 2025″
Ein besonderes Risiko dabei ist Schatten-KI: die unerlaubte Nutzung externer KI-Tools durch Mitarbeitende ohne Wissen von Geschäftsführung oder IT. Laut Microsoft/LinkedIn Work Trend Index 2024 bringen 78% der KI-Nutzer eigene, nicht genehmigte Tools mit an den Arbeitsplatz. Mehr zu Schatten-KI und wie CI4U eine kontrollierte Alternative bietet →
Quelle: Microsoft/LinkedIn 2024 Work Trend Index
Als Geschäftsführung haften Sie für DSGVO-Verstöße, auch wenn sie durch Schatten-KI-Nutzung verursacht wurden, da Sie zur Sorgfaltspflicht eines ordentlichen Geschäftsmannes verpflichtet sind. Laut § 43 GmbHG sind Sie persönlich und solidarisch haftbar für den entstandenen Schaden, wenn Ihre Pflichten nicht eingehalten werden. Art. 83 Abs. 5/6 DSGVO besagt, dass Bußgelder bis zu 20 Millionen Euro oder 4% des weltweiten Jahresumsatzes verhängt werden können, je nachdem, welcher Betrag höher ist. Seit dem 2. August 2025 kommt der EU AI Act hinzu: Art. 99 sieht bei verbotenen KI-Praktiken Bußgelder bis zu 35 Millionen Euro oder 7% des weltweiten Jahresumsatzes vor – noch über dem DSGVO-Rahmen. Der AI Act bebußt zwar das Unternehmen, nicht die Geschäftsführung direkt, doch fehlende KI-Governance (kein Risikomanagement, keine menschliche Aufsicht bei Hochrisiko-KI, keine Dokumentation) begründet wie bei der DSGVO ein Organisationsverschulden nach § 43 GmbHG. CI4U bietet eine Lösung durch lokale und kontrollierte KI-Nutzung, die dieses Haftungsrisiko deutlich reduziert.
Quellen: § 43 GmbHG · Art. 83 DSGVO · EU AI Act, Art. 99 · EU AI Act, Art. 113
- On-Premise, Private Cloud oder hybrid — jederzeit änderbar
- Automatische Anonymisierung sensibler Daten vor der Verarbeitung
- Volle Kontrolle über Modelle, Rechte und Speicherorte
- EU-AI-Act-Vorbereitung eingebaut, nicht nachgerüstet — inklusive unseres EU-AI-Act-Schulungsmoduls für Ihre Mitarbeitenden
Zeitstrahl: Wann welche Pflichten der EU-KI-Verordnung gelten
Die EU-KI-Verordnung gilt stufenweise, einzelne Fristen wurden durch den Digital Omnibus (Verordnung (EU) 2026/1744, in Kraft seit 27.07.2026) verschoben. Wer heute Prozesse aufsetzt, statt später nachzurüsten, spart sich Zeitdruck und Nacharbeit.
01.08.2024
EU-KI-Verordnung tritt in Kraft. Beginn der stufenweisen Anwendung.
02.02.2025
Verbote für unannehmbare KI-Praktiken gelten. Art. 4 (KI-Kompetenz) gilt: Unternehmen müssen angemessene Maßnahmen zur Förderung ergreifen, seit 27.07.2026 in geänderter Fassung.
02.08.2025
Regeln für KI-Modelle mit allgemeinem Verwendungszweck gelten. Die Sanktionsregeln (Art. 99) sind anwendbar.
02.08.2026
Transparenzpflichten nach Art. 50 gelten, zum Beispiel der Hinweis auf KI-Interaktion. Für die Kennzeichnung KI-erzeugter Inhalte gilt bei bereits verfügbaren Systemen eine Übergangsfrist.
02.12.2026
Die Übergangsfrist für die Kennzeichnung KI-erzeugter Inhalte bei bereits verfügbaren Systemen endet.
02.12.2027
Die Pflichten für eigenständige Hochrisiko-KI-Systeme (Anhang III) gelten. Der Termin wurde vom 02.08.2026 verschoben.
02.08.2028
Die Pflichten für Hochrisiko-KI in regulierten Produkten (Anhang I) gelten. Der Termin wurde vom 02.08.2027 verschoben.
Anonymisierung vor der Verarbeitung
Personenbezogene Daten in Dokumenten und Anfragen können vor der KI-Verarbeitung automatisch erkannt und anonymisiert werden — Namen, Adressen und andere sensible Angaben werden durch Platzhalter ersetzt, bevor ein Sprachmodell sie überhaupt zu sehen bekommt. So bleibt die fachliche Auswertung möglich, ohne echte Personendaten unnötig zu verarbeiten.
Fragen zu Datenschutz oder Compliance?
Wir erklären gerne im Detail, wie CI4U Sie bei Datenschutz und EU AI Act unterstützt.
Die auf dieser Seite genannten Informationen entsprechen unserem aktuellen Kenntnisstand zum Zeitpunkt der Veröffentlichung und werden regelmäßig aktualisiert. Sie stellen keine Rechtsberatung dar. CI4U übernimmt keine Haftung für die Vollständigkeit oder Aktualität einzelner Angaben — insbesondere bei sich ändernden gesetzlichen Rahmenbedingungen (z. B. EU AI Act, DSGVO) empfehlen wir die Abstimmung mit einer spezialisierten Kanzlei oder Ihrem Datenschutzbeauftragten.